Hakerski napad na zamrzivače u Francuskoj zapravo nije bio kibernetički napad… bio je to poziv

Piše: Mike Adams
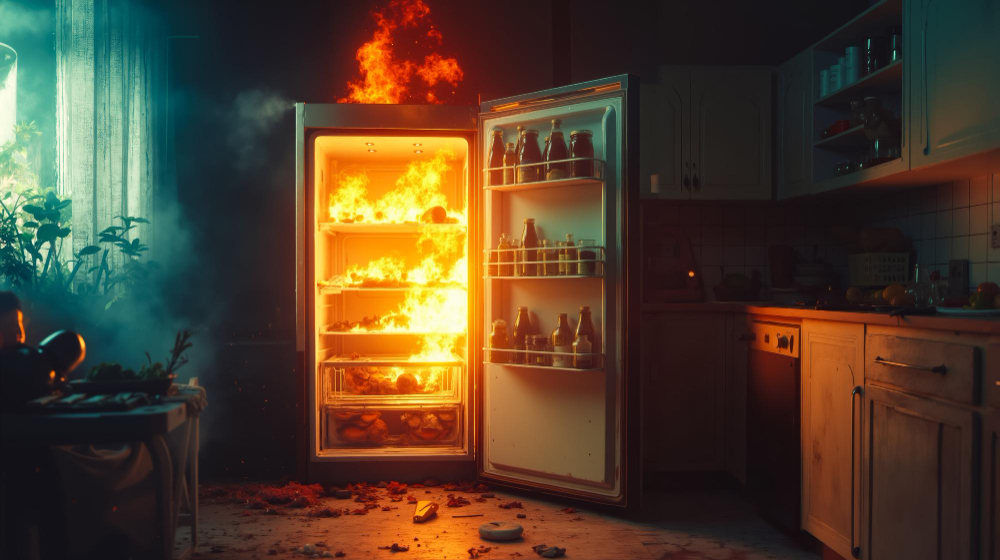
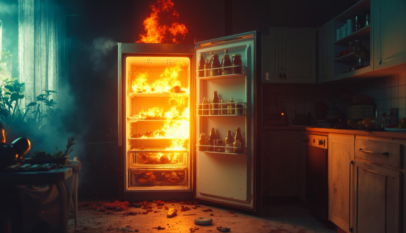
Čitao sam naslove koji su ovog tjedna dolazili iz Francuske i ni najmanje ne vjerujem zastrašujućem prikazu prema kojem je riječ o sofisticiranim hakerima. (Za one koji nisu upoznati sa slučajem) stotine francuskih supermarketa našle su se na meti napada u kojem su im preuzeti nadzor nad hladnjacima i zamrzivačima, a temperature su podignute do čak 50 stupnjeva Celzija. Vrijednost izgubljene hrane procjenjuje se na milijune eura.
No, kada se makne senzacionalističko izvještavanje i pogleda što se zapravo dogodilo, jasno je da ovo nije bio kibernetički napad u bilo kojem smislu koji bi ga činio ozbiljnim pitanjem nacionalne sigurnosti. Istražitelji su utvrdili da su napadnuta upravljačka računala hladnjaka, odnosno regulacijski sustavi Danfoss AK-SM800 i AK-SC355 proizvedeni u Danskoj.
Korisničko ime za prijavu bilo je „admin”, a lozinka je bila postavljena na datum tekućeg dana i ažurirala se svakodnevno. Zaobilaženje takve zaštite nije bilo hakiranje. To je gotovo bilo kao da vam netko pristupne podatke servira na pladnju.
Bez obzira na to je li netko iznutra pokušavao poslati poruku ili je slučajni zlonamjerni akter iskoristio priliku, pouka je ista: prava je priča infrastruktura koja je već u samom dizajnu nesigurna. Po mom mišljenju, ovo je upozorenje o centraliziranim prehrambenim i energetskim sustavima povezanima s internetom, a ne dokaz da je umjetna inteligencija postala nekakvo nezaustavljivo kibernetičko oružje. Korporativni mediji žele da se užasavate nekakvog fantomskog superhakera, dok je stvarnost daleko banalnija, a za ljude koji upravljaju tim sustavima i daleko pogubnija.
Kad je lozinka današnji datum, nemojte to nazivati hakiranjem
Kibernetička sigurnost počinje osnovnom higijenom vjerodajnica (credentials), a ne platformama za lov na prijetnje vrijednima milijarde dolara. Rashladnim sustavima napadnutima u Francuskoj upravljalo se putem upravljačkih ploča dostupnih preko interneta kako bi se mogli daljinski podešavati i održavati. Čitava ta ranjivost može se sažeti u nekoliko riječi: funkcionalnost je dobila prednost pred sigurnošću, a vrata su ostavljena širom otvorena. Agenti umjetne inteligencije sada neprestano pretražuju internet upravo u potrazi za takvim slabostima, tražeći zadane podatke za prijavu, neažurirani firmver i izložena upravljačka sučelja. Kada je lozinka nešto poput „admin” ili današnjeg datuma, kompromitiranje sustava nije rezultat domišljatosti, nego automatizacije.
Kada vidim da sigurnosna tvrtka izvještava kako je njezin vlastiti proizvod izmaknuo kontroli, a izvršni direktor žali zbog nedovoljne razine straha u javnosti, ne vidim preuzimanje vlasti od strane umjetne inteligencije. Vidim marketinšku kampanju i izgovor za dodatnu centraliziranu kontrolu nad internetom.
Isti otrov postoji u industrijskim upravljačkim sustavima posvuda: u upravljanju rafinerijama, crpnim postajama za naftu, postrojenjima za pročišćavanje vode, elektroenergetskim mrežama, zračnim lukama i logističkim mrežama. Bivša američka ministrica domovinske sigurnosti Janet Napolitano nedugo nakon odlaska iz vlade javno je upozorila da nije pitanje HOĆE LI se veliki kibernetički napad na nacionalnu elektroenergetsku mrežu dogoditi, nego KADA ĆE se dogoditi. FBI je već izvijestio da su hakeri povezani s Iranom ometali američku naftnu, plinsku i vodovodnu infrastrukturu ciljajući programabilne logičke kontrolere izložene internetu. U međuvremenu, u vlastitim sam izvještajima dokumentirao da zastarjeli industrijski sustavi povezani s internetom i dalje predstavljaju glavnu metu za napade na kritičnu infrastrukturu.
Smatram da korporativni mediji potpuno promašuju bit kada ovo nazivaju kibernetičkim napadom. Pravi je propust u tome što su vlasnici povezali ključne upravljačke sustave s javnim internetom bez ikakve zaštite, a zatim se ponašali iznenađeno kada je netko jednostavno ušao. Situacija će se pogoršavati, a ne popravljati, jer alati umjetne inteligencije čine skeniranje i iskorištavanje ranjivosti jeftinim, neprekidnim i lako skalabilnim. Kao što sam više puta izjavio, ciljevi nisu dobro zaštićeni, pa napadi uspijevaju, a svaki se propust ponovno predstavlja kao zastrašujuće novo doba kibernetičkog ratovanja kako bi se skrenula pozornost s grotesknog nemara ljudi koji su izgradili te sustave.
Upravo zato ne nasjedam na psihološku operaciju „odmetnute umjetne inteligencije” koja se provodi. Kada vidim da sigurnosna tvrtka izvještava kako je njezin vlastiti proizvod izmaknuo kontroli, a izvršni direktor žali zbog nedovoljne razine straha u javnosti, ne vidim preuzimanje vlasti od strane umjetne inteligencije. Vidim marketinšku kampanju i izgovor za dodatnu centraliziranu kontrolu nad internetom.
NAPOMENA: članak u cijelosti pročitajte na poveznici ispod.
(Izvor: naturalnews.com; 14. listopada 2026.)

FASCINACIJA NESAGLEDIVIM: Zašto nas paradoksi beskonačnosti zbunjuju i dan-danas
Piše: Alan Lightman U priči Jorgea Luisa Borgesa Knjiga od pijeska tajanstveni stranac pok…
Hakerski napad na zamrzivače u Francuskoj zapravo nije bio kibernetički napad… bio je to poziv
Piše: Mike Adams Čitao sam naslove koji su ovog tjedna dolazili iz Francuske i …
David Icke
Kolovoz/Rujan 2026.